Navegar por esta matéria
Um receptor de navegação pode mostrar coordenadas convincentes e ainda assim estar sendo enganado. Ataques de spoofing imitam sinais de satélite para deslocar a posição calculada, um risco para transporte, infraestrutura e equipamentos que dependem de tempo preciso. O Galileo quer enfrentar esse problema autenticando não apenas a mensagem enviada, mas também o próprio sinal usado para medir distância.
O que aconteceu no teste do Galileo?
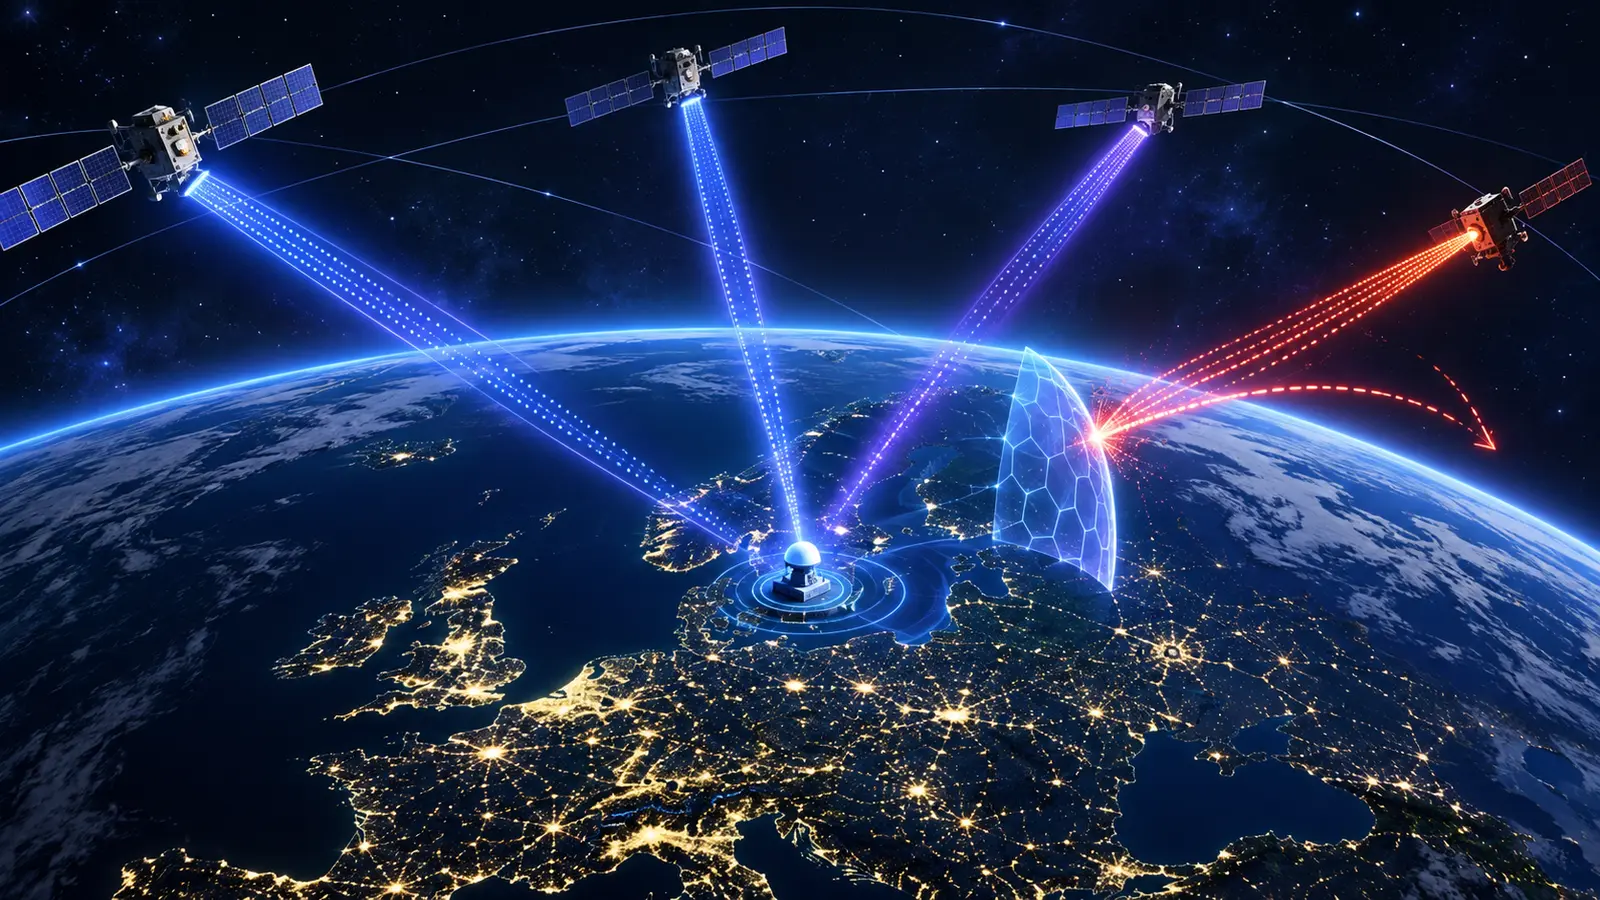
Na tarde de 16 de setembro, cinco satélites operacionais transmitiram o sinal criptografado que sustentará o Signal Authentication Service. Dois receptores, um no campo de testes de Andøya e outro no laboratório de navegação da ESA em ESTEC, conseguiram estabelecer sua posição com esses sinais.
O experimento ocorreu durante o Jammertest, encontro anual em que autoridades norueguesas produzem cenários controlados de interferência. A demonstração saiu do laboratório, mas continuou sendo um teste planejado e supervisionado — não a resposta a um ataque criminoso inesperado.
Qual é a diferença entre jamming e spoofing?
Jamming é o bloqueio ou abafamento do sinal legítimo por uma transmissão mais forte. O receptor tende a perder a posição ou indicar que não consegue calcular as coordenadas. Spoofing é mais enganoso: sinais falsificados tentam se passar pelos verdadeiros e levar o aparelho a uma localização ou horário incorreto.
Técnicas de potência ajudam a detectar parte dos bloqueios, mas não bastam quando o sinal falso parece plausível. Por isso, a origem e a integridade dos dados precisam ser verificadas criptograficamente por receptores compatíveis.
Como o Signal Authentication Service funciona?
O SAS usa o componente criptografado E6-C para permitir a autenticação das medições de distância, calculadas a partir do tempo que o sinal leva do satélite ao receptor. Sequências de código recriptografadas serão distribuídas aos usuários autorizados do mecanismo sem exigir que cada aparelho armazene material secreto do sistema.
Ao comparar a medição autenticada com os sinais abertos, o receptor poderá identificar inconsistências provocadas por falsificação. A proteção não torna o sistema invulnerável e depende de implementação correta, equipamentos compatíveis e combinação com outras medidas de resiliência.
O Galileo já não autenticava suas mensagens?
Desde 24 de julho de 2025, o Open Service Navigation Message Authentication, ou OSNMA, permite confirmar que a mensagem de navegação veio do Galileo e não foi alterada. Essa mensagem contém os dados usados pelo aparelho para calcular posição e tempo.
O SAS acrescenta a autenticação do sinal de distância. Os dois mecanismos protegem partes diferentes do cálculo: OSNMA verifica a informação transmitida, enquanto SAS ajuda a comprovar a origem do sinal usado na medição. A combinação foi projetada para detectar e rejeitar uma variedade maior de ataques de spoofing.
Quando a proteção chegará aos usuários?
A EUSPA, a Comissão Europeia, a ESA e empresas do setor planejam realizar validação e acreditação do SAS em 2027 antes de declarar o serviço operacional. A ESA afirma que SAS e OSNMA serão gratuitos e disponíveis mundialmente quando a implantação estiver concluída.
Isso não significa que todos os celulares atuais ganharão a proteção automaticamente. Fabricantes de chips, receptores e aplicativos precisarão implementar o recurso conforme a documentação técnica e as exigências de cada uso.
Por que o resultado importa?
Navegação por satélite orienta aviões, navios, ferrovias, agricultura de precisão e serviços que sincronizam redes e transações. Uma posição ou marca de tempo falsa pode causar efeitos muito maiores do que uma rota errada em um mapa.
O teste demonstra que o sinal criptografado funcionou com interferência deliberada em ambiente de campo. Ainda faltam a validação formal, a integração em receptores e evidências de desempenho em diferentes cenários. Portanto, é um marco técnico confirmado de um serviço que continua em desenvolvimento.
Perguntas e respostas
Respostas diretas para as dúvidas mais pesquisadas sobre este tema.
O novo serviço já está ativo no meu celular?
Não. O SAS ainda passará por validação e acreditação antes de ser declarado operacional, e o aparelho precisará de suporte compatível.
O teste ocorreu durante um ataque real?
O ambiente era real, mas a interferência foi produzida deliberadamente e sob controle no Jammertest para avaliar a resistência dos equipamentos.
SAS e OSNMA são a mesma coisa?
Não. O OSNMA autentica a mensagem de navegação; o SAS autentica o sinal criptografado usado na medição de distância. Eles foram projetados para trabalhar juntos.
A autenticação elimina qualquer risco de localização falsa?
Não. Ela dificulta e ajuda a detectar muitos ataques de spoofing, mas a segurança também depende do receptor, da implementação e de outras camadas de proteção.
Continue pesquisando
Os links abaixo levam às fontes usadas para conferir as informações deste artigo.